Citizen Card v2

Bürgerausweis v1 und v2: Was hat sich für Entwickler geändert?

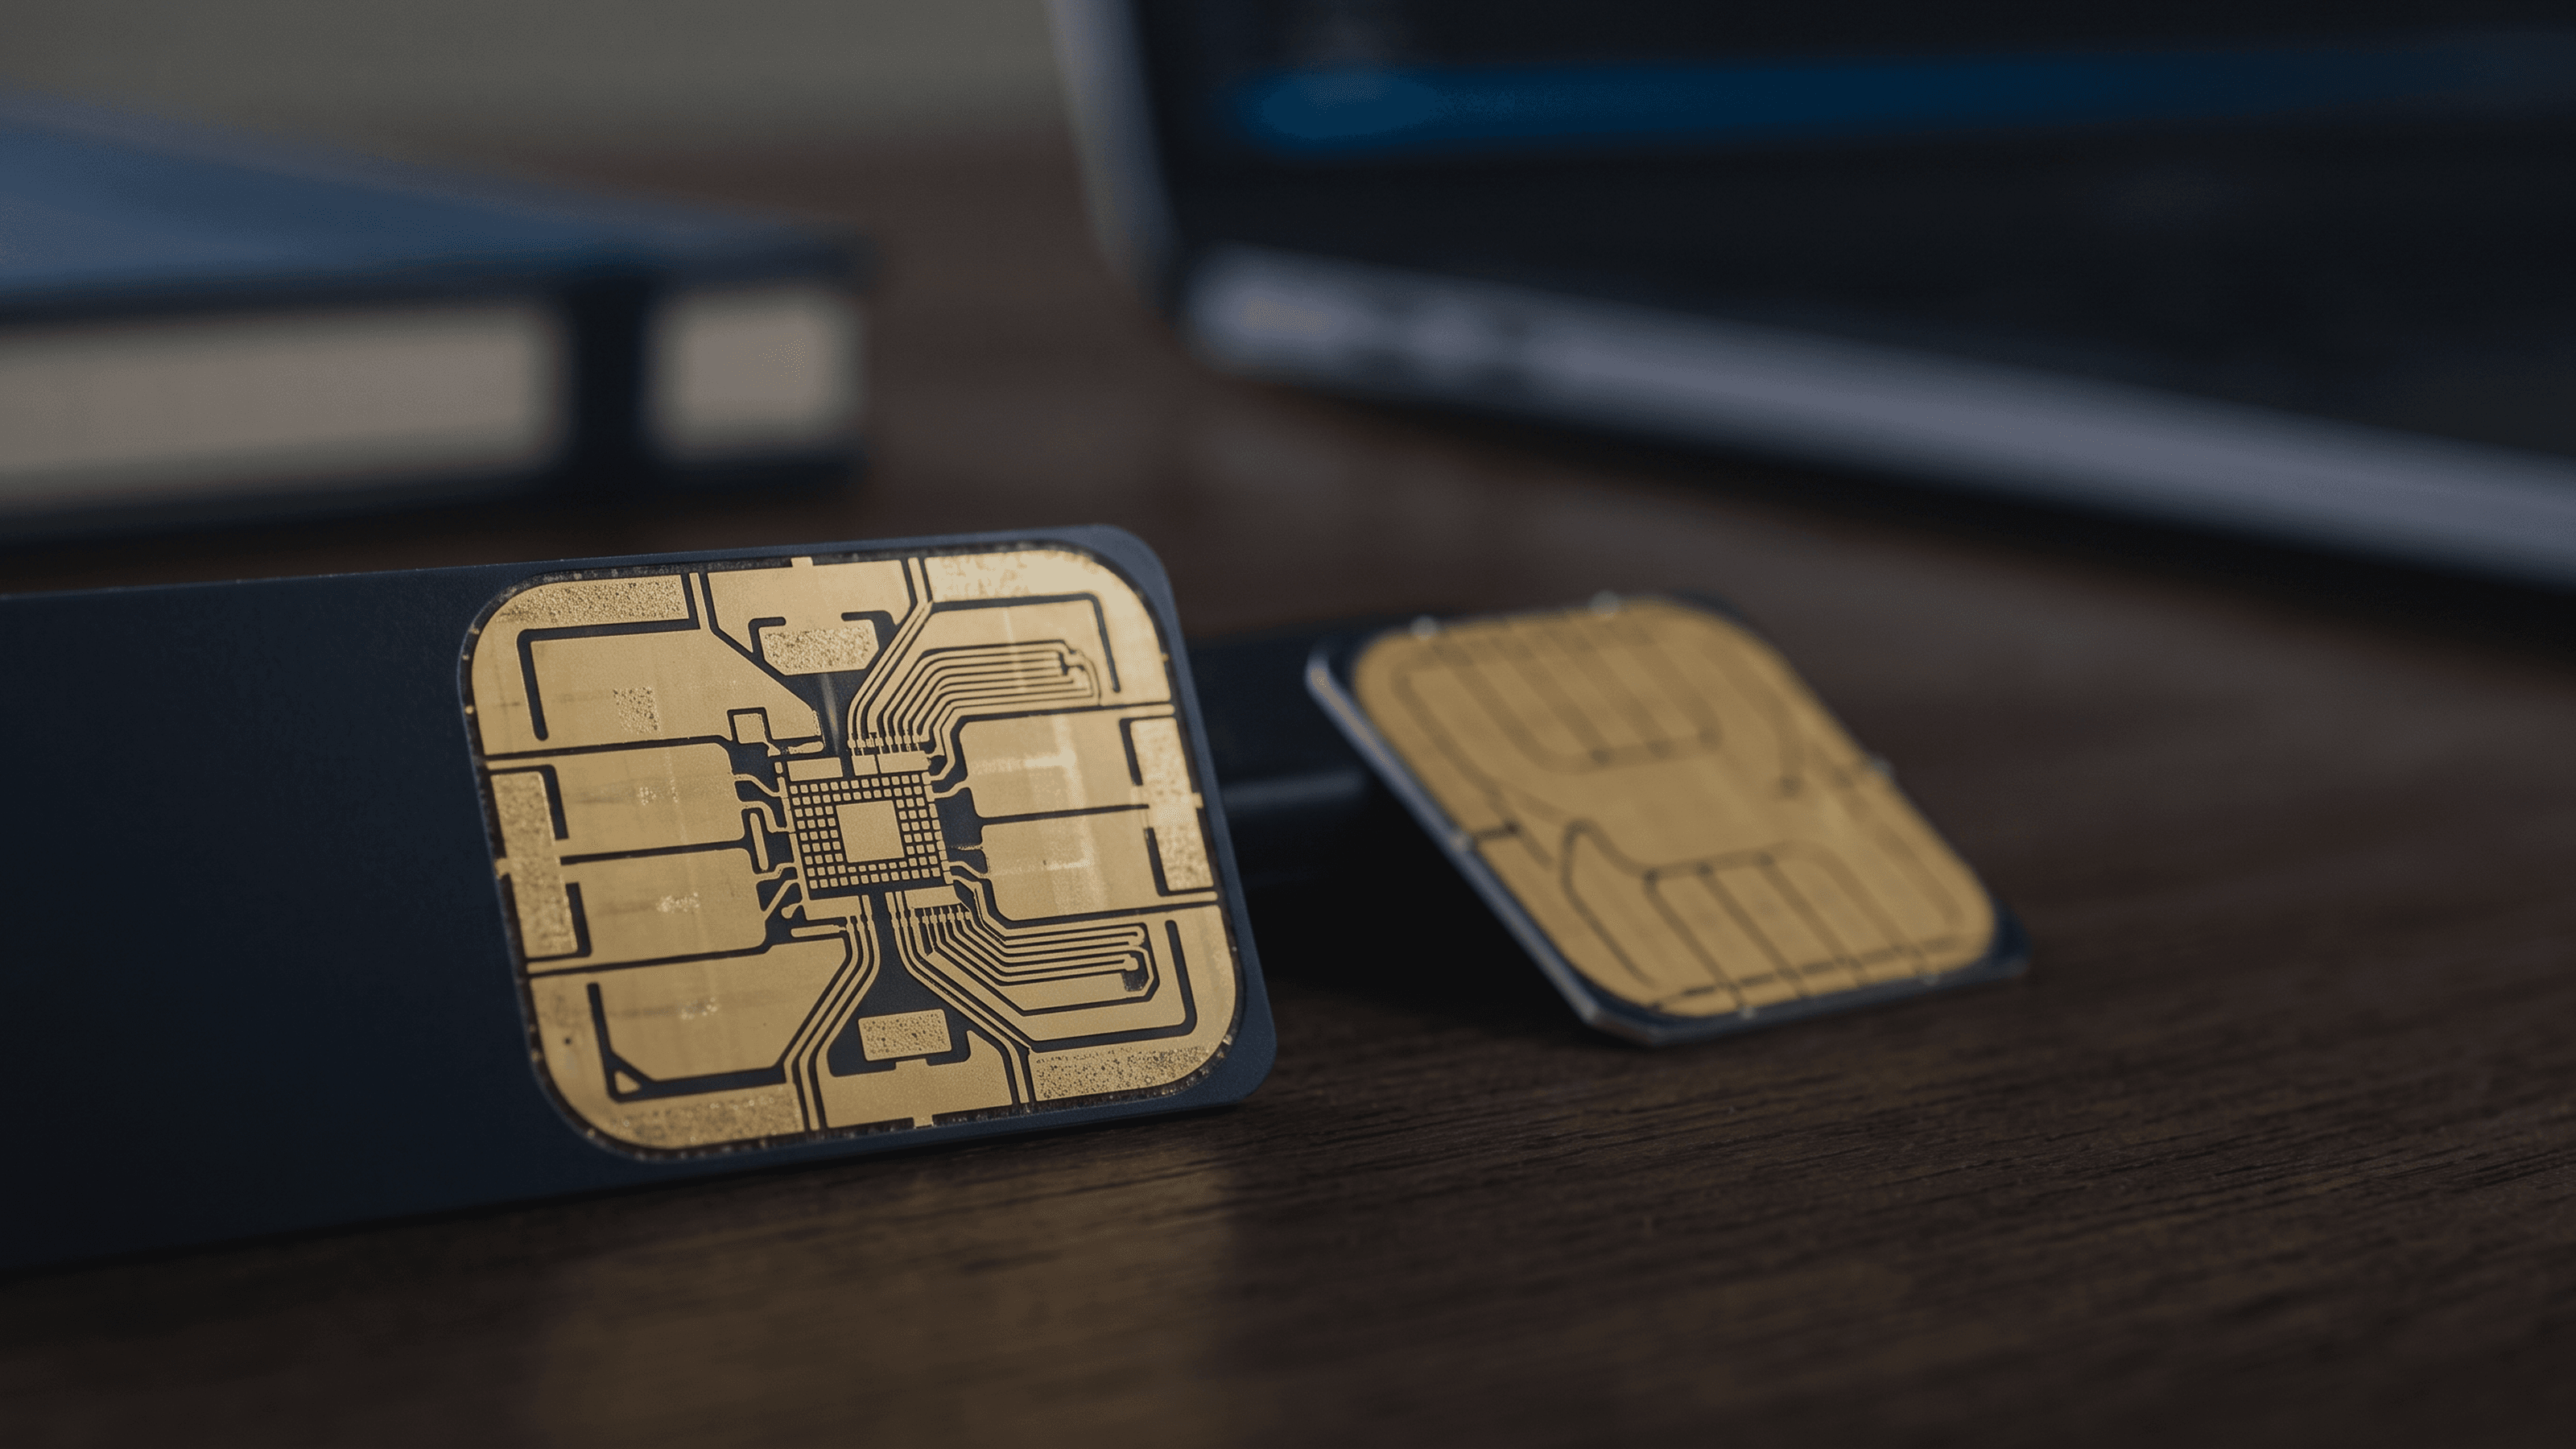
Five things changed. Keys moved from RSA to ECDSA. Contactless reading arrived over ISO/IEC 14443, protected by the PACE protocol. A six-digit CAN code was introduced for contactless access. The chip contacts moved to the back of the card. And there is no API that tells you which version is in front of you.

Software Quality Evidence:

Softwarequalität: der Nachweis, der zählt

Nachweise zur Softwarequalität sind nicht dasselbe wie ein Testprogramm, und dieser Unterschied ist genau das, was die erste ernsthafte Aufsichtsprüfung offenlegt. Die meisten regulierten Finanzinstitute haben QA-Ingenieure, Testsuiten, CI/CD-Pipelines und Dashboards, die grün leuchten. Deutlich weniger haben Nachweise.

Nearshore Portugal

Nearshore Portugal: Das Compliance-Argument

Die Wahl eines Nearshore Portugal Partners war lange ein Gespräch über Stundensätze, Zeitzonen und Englischkenntnisse. 2026 taucht in Ausschreibungen regulierter Sektoren zunehmend ein fünftes Kriterium auf: ob der Entwicklungspartner unter demselben regulatorischen Rahmen arbeitet wie der Kunde.

EUDI Wallet relying party

EUDI Wallet: Leitfaden zur Relying-Party-Integration

Eine EUDI Wallet Relying Party zu werden ist der Teil von eIDAS 2.0, der bei den Entwicklungsteams landet, und gleichzeitig der Teil mit der geringsten Aufmerksamkeit. Bis zum 24. Dezember 2026 muss jeder Mitgliedstaat eine konforme europäische Brieftasche für digitale Identität für Bürger und Einwohner bereitstellen. Die Frist ist nach der Verordnung (EU) 2024/1183 verbindlich, die Durchführungsrechtsakte sind veröffentlicht, und grenzüberschreitende Interoperabilitätstests zwischen Mitgliedstaaten haben bereits stattgefunden.

EU-KI-Gesetz August 2026: Was hat sich tatsächlich geändert?

EU-KI-Gesetz August 2026: Was hat sich tatsächlich geändert?

Der Stichtag für das Inkrafttreten der EU-KI-Verordnung war der 2. August 2026. Die Berichterstattung in dieser Woche konzentrierte sich vor allem auf die Verzögerungen: die Verschiebung der Pflichten für Hochrisiko-KI-Systeme in den Bereichen Personalentscheidungen, Kreditwürdigkeitsprüfung und Zugang zu öffentlichen Dienstleistungen auf Dezember 2027.

CRA-Schwachstellenmeldung

CRA September 2026: 24-Stunden-Schwachstellenmeldung

Die CRA-Schwachstellenmeldung wird am 11. September 2026 verpflichtend. Ab diesem Datum muss jeder Softwarehersteller, der in die EU verkauft, eine aktiv ausgenutzte Schwachstelle innerhalb von 24 Stunden nach Kenntnisnahme melden. Nicht 24 Arbeitsstunden. Vierundzwanzig Stunden.

KI-Qualitätssicherungstests für regulierte Branchen: Qualigentic vs. generische KI-Tools

Wenn ein QA-Team bei einer Bank KI-Testwerkzeuge evaluiert, beginnt die Konversation tendenziell mit denselben Fragen, die jedes Ingenieurteam stellen würde: Wie viele Testfälle generiert es, wie genau ist die Generierung, wie gut wird die Wartung von Tests gehandhabt, welche Frameworks werden unterstützt. Das sind berechtigte Fragen. Sie sind auch der falsche Ausgangspunkt, da sie das Problem der KI-gestützten Qualitätssicherung in einem regulierten Finanzinstitut so behandeln, als sei es dasselbe Problem wie die KI-gestützte Qualitätssicherung in einem SaaS-Startup. Das ist es nicht.