Nearshore Portugal

Nearshore Portugal: Das Compliance-Argument

Die Wahl eines Nearshore Portugal Partners war lange ein Gespräch über Stundensätze, Zeitzonen und Englischkenntnisse. 2026 taucht in Ausschreibungen regulierter Sektoren zunehmend ein fünftes Kriterium auf: ob der Entwicklungspartner unter demselben regulatorischen Rahmen arbeitet wie der Kunde.

EUDI Wallet relying party

EUDI Wallet: Leitfaden zur Relying-Party-Integration

Eine EUDI Wallet Relying Party zu werden ist der Teil von eIDAS 2.0, der bei den Entwicklungsteams landet, und gleichzeitig der Teil mit der geringsten Aufmerksamkeit. Bis zum 24. Dezember 2026 muss jeder Mitgliedstaat eine konforme europäische Brieftasche für digitale Identität für Bürger und Einwohner bereitstellen. Die Frist ist nach der Verordnung (EU) 2024/1183 verbindlich, die Durchführungsrechtsakte sind veröffentlicht, und grenzüberschreitende Interoperabilitätstests zwischen Mitgliedstaaten haben bereits stattgefunden.

EU-KI-Gesetz August 2026: Was hat sich tatsächlich geändert?

EU-KI-Gesetz August 2026: Was hat sich tatsächlich geändert?

Der Stichtag für das Inkrafttreten der EU-KI-Verordnung war der 2. August 2026. Die Berichterstattung in dieser Woche konzentrierte sich vor allem auf die Verzögerungen: die Verschiebung der Pflichten für Hochrisiko-KI-Systeme in den Bereichen Personalentscheidungen, Kreditwürdigkeitsprüfung und Zugang zu öffentlichen Dienstleistungen auf Dezember 2027.

CRA-Schwachstellenmeldung

CRA September 2026: 24-Stunden-Schwachstellenmeldung

Die CRA-Schwachstellenmeldung wird am 11. September 2026 verpflichtend. Ab diesem Datum muss jeder Softwarehersteller, der in die EU verkauft, eine aktiv ausgenutzte Schwachstelle innerhalb von 24 Stunden nach Kenntnisnahme melden. Nicht 24 Arbeitsstunden. Vierundzwanzig Stunden.

Claude Partner Netzwerk

Caixa Mágica tritt dem Claude Partnernetzwerk bei

Caixa Mágica Software ist dem Claude Partner Network beigetreten. Diese Mitteilung erläutert, was die Partnerschaft umfasst, wie sie sich in unsere bestehende Arbeit im Bereich KI-Engineering einfügt und was sie für Kunden bedeutet, die unter Einhaltung europäischer regulatorischer Vorgaben Anwendungen auf Basis großer Sprachmodelle (LLMs) entwickeln.

KI-Qualitätssicherungstests für regulierte Branchen: Qualigentic vs. generische KI-Tools

Wenn ein QA-Team bei einer Bank KI-Testwerkzeuge evaluiert, beginnt die Konversation tendenziell mit denselben Fragen, die jedes Ingenieurteam stellen würde: Wie viele Testfälle generiert es, wie genau ist die Generierung, wie gut wird die Wartung von Tests gehandhabt, welche Frameworks werden unterstützt. Das sind berechtigte Fragen. Sie sind auch der falsche Ausgangspunkt, da sie das Problem der KI-gestützten Qualitätssicherung in einem regulierten Finanzinstitut so behandeln, als sei es dasselbe Problem wie die KI-gestützte Qualitätssicherung in einem SaaS-Startup. Das ist es nicht.

eIDAS 2.0 Implementierungsleitfaden: Was Organisationen vor Dezember 2026 tun müssen

Jeder EU-Mitgliedstaat muss bis zum 24. Dezember 2026 eine konforme Wallet für die europäische digitale Identität bereitstellen; regulierte Unternehmen sind verpflichtet, diese zwölf Monate später zu akzeptieren. Dieser Leitfaden erläutert, welche Entscheidungen, Entwicklungs- und Registrierungsschritte Organisationen vor diesen Terminen bewältigen müssen – verfasst aus der Sicht eines Teams, das seit 2011 nationale eID-Middleware betreut.

DORA Resilienz-Tests im Jahr 2026: Was QA-Teams bei Banken den Aufsichtsbehörden nachweisen müssen

DORA verlangt von Finanzinstituten, gegenüber den Aufsichtsbehörden ihre operationelle Resilienz nachzuweisen – es reicht nicht aus, lediglich Tests durchzuführen. Dieser Artikel erläutert, welche Nachweise die Qualitätssicherungsteams (QA-Teams) von Banken konkret erbringen müssen, welche DORA-Artikel dies regeln und wo die meisten Testprogramme bei einer aufsichtlichen Überprüfung Mängel aufweisen.

Wie Kap Verde eine digitale Identität für einen Archipel aufbaute

Wie Kap Verde eine digitale Identität für einen Archipel aufbaute

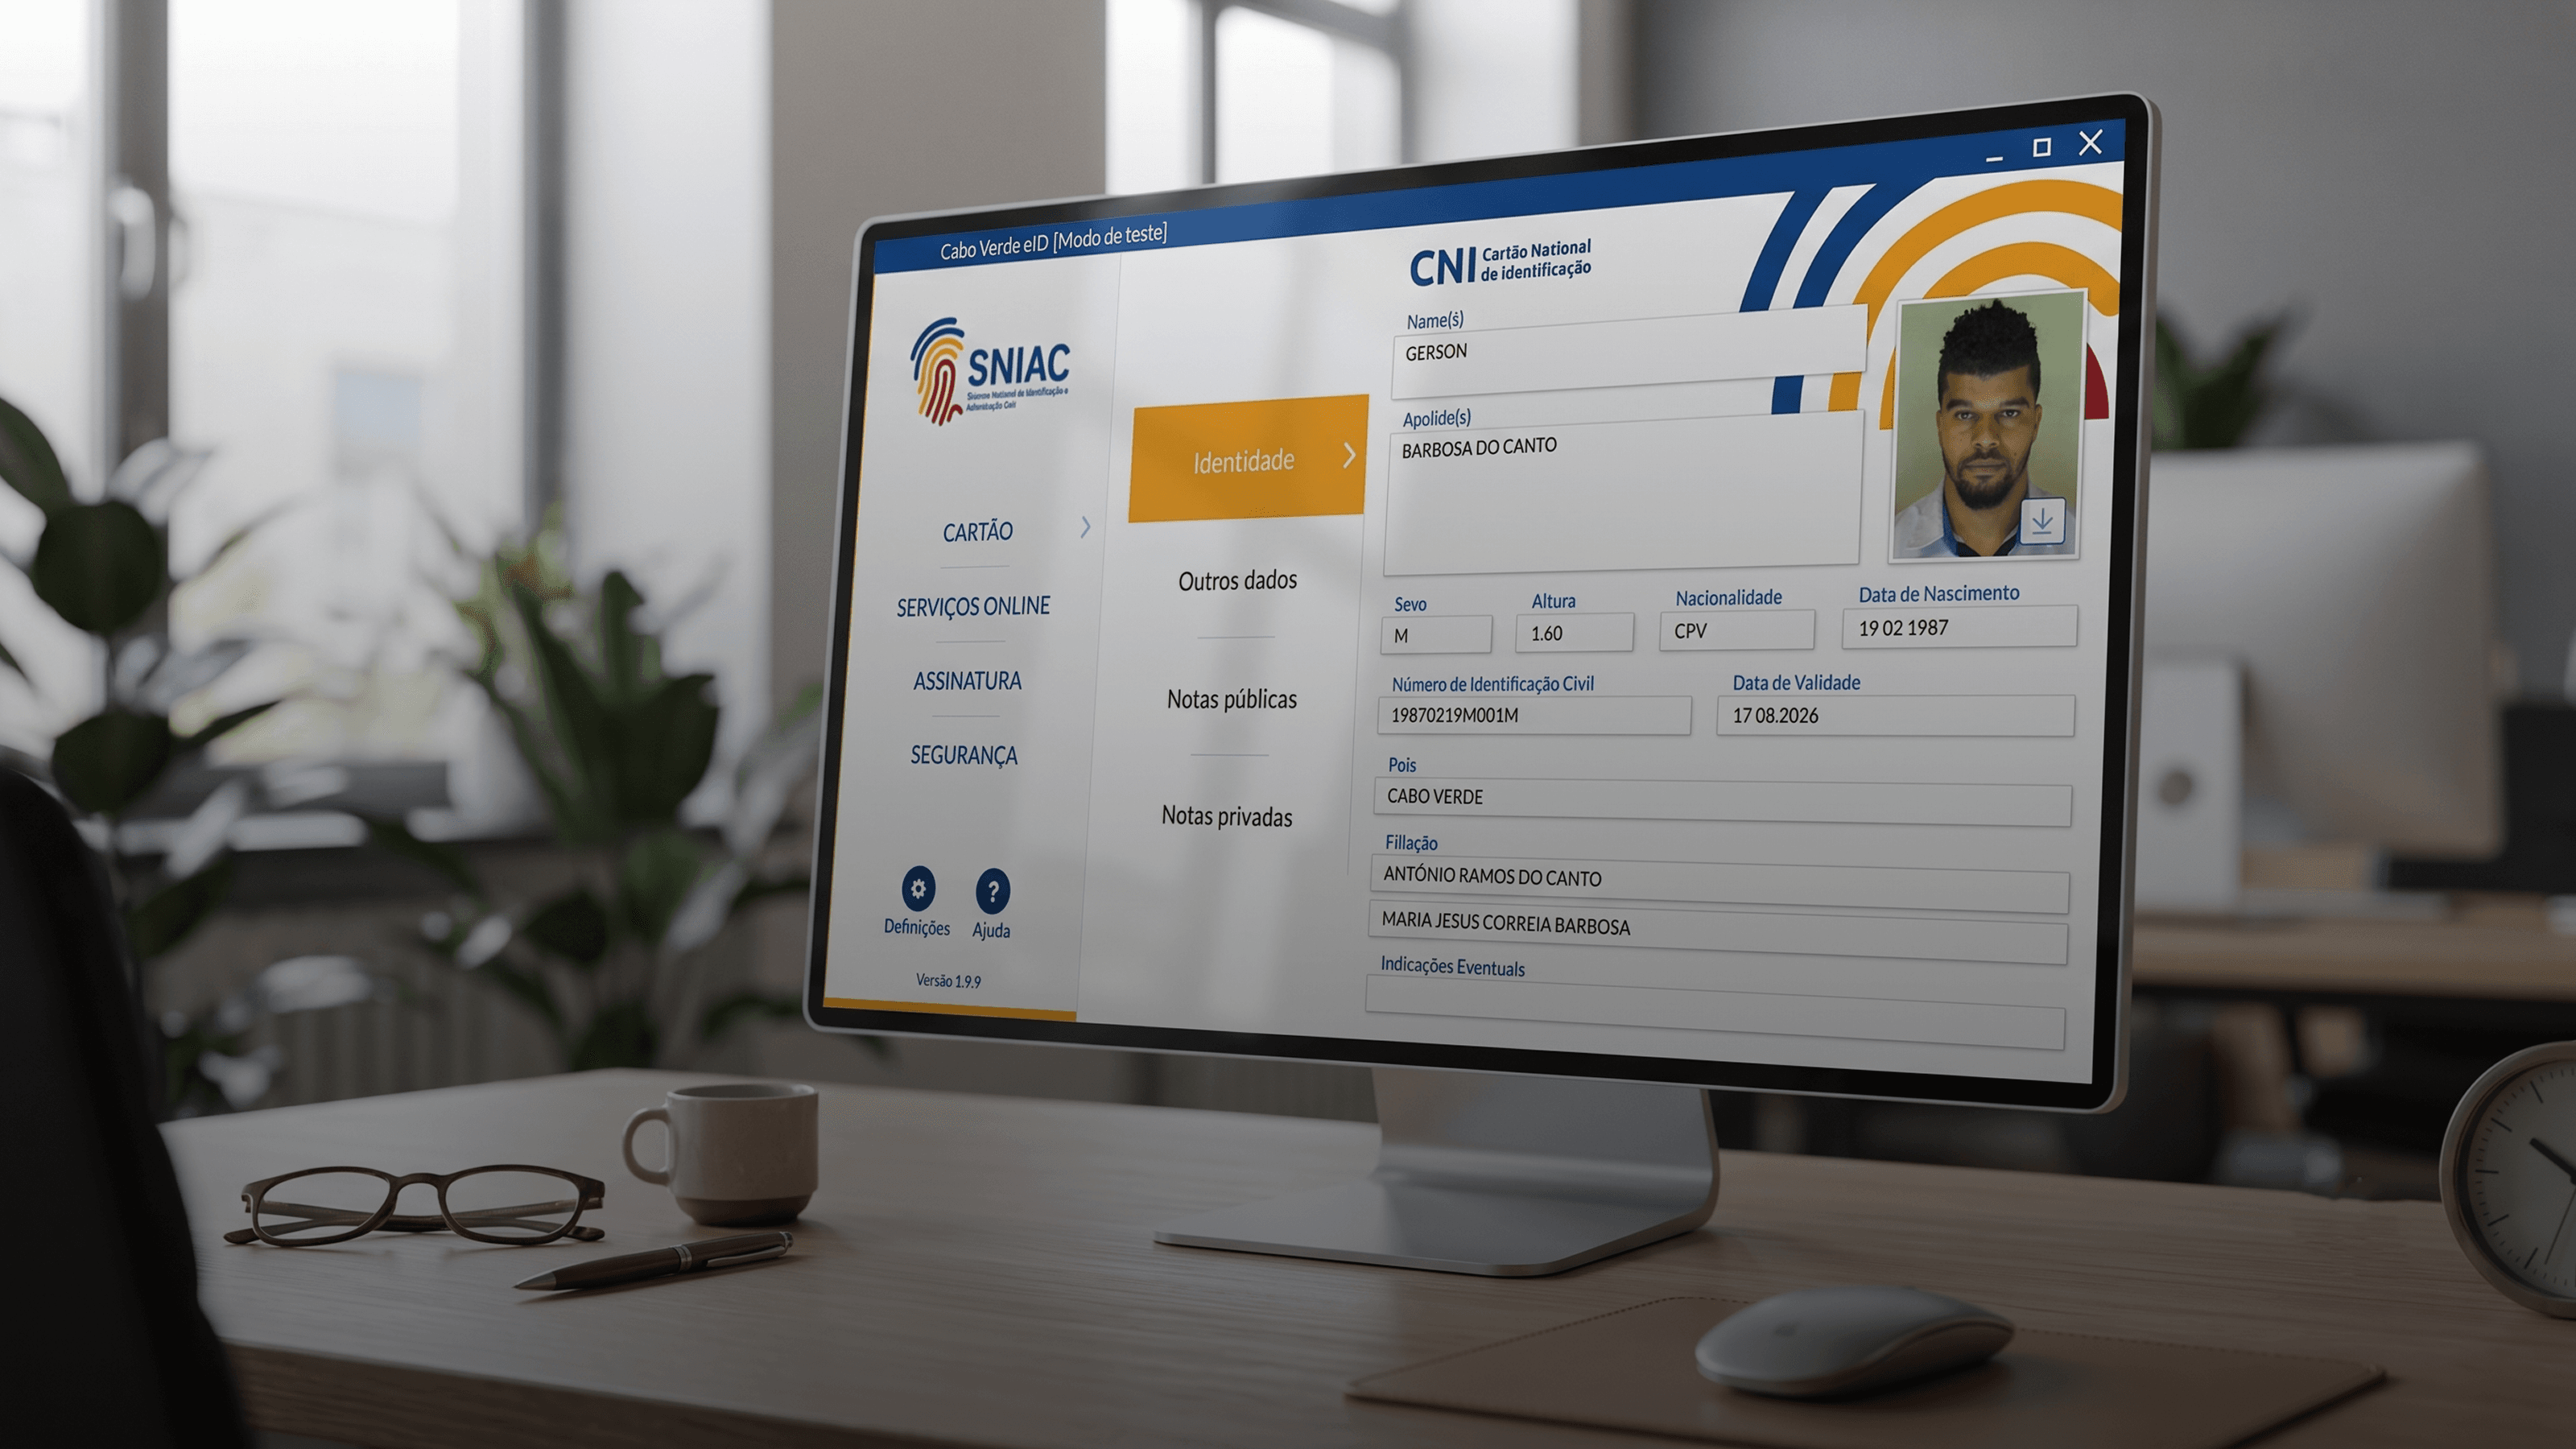
Die meisten Gespräche über digitale Identität gehen von einer selten laut ausgesprochenen Annahme aus: dass die Internetverbindung stabil ist, dass Schalter in Reichweite sind und dass die Bevölkerungsdichte die Verteilung der Infrastruktur zu einem standardmäßig gelösten Problem macht. Das ist in vielen europäischen Kontexten eine vernünftige Annahme. Für ein Land wie Cabo Verde – zehn Inseln, die über den Atlantik verstreut sind, wo die Entfernung zwischen einem Bürger und der nächsten öffentlichen Dienststelle eine Bootsfahrt und nicht einen Spaziergang in die Stadt bedeuten kann – trifft dies einfach nicht zu.